Cheaper concert tickets come down to timing, platform and payment method — 10 strategies from presale codes to resale timing
Concert tickets cost so much now because of fees, dynamic pricing and consolidation — a numbers-based breakdown of why
A practical guide to Champions League tickets, from UEFA's official sales to club membership schemes and hospitality packages
The most valuable NBA teams in 2026 are shaped by a $76 billion media deal, record sales and arena ownership rather than recent titles
Ukraine had accused the US of withholding key intelligence - a claim rejected as "scandalous" by Washington.

The Ukrainian leader's hug with Steve Witkoff in the Norwegian capital is unlikely to dispel misgivings about US policy towards his country, writes Paul Adams.

Minister Anika Wells has held talks with counterparts in at least six countries and plans more in coming weeks
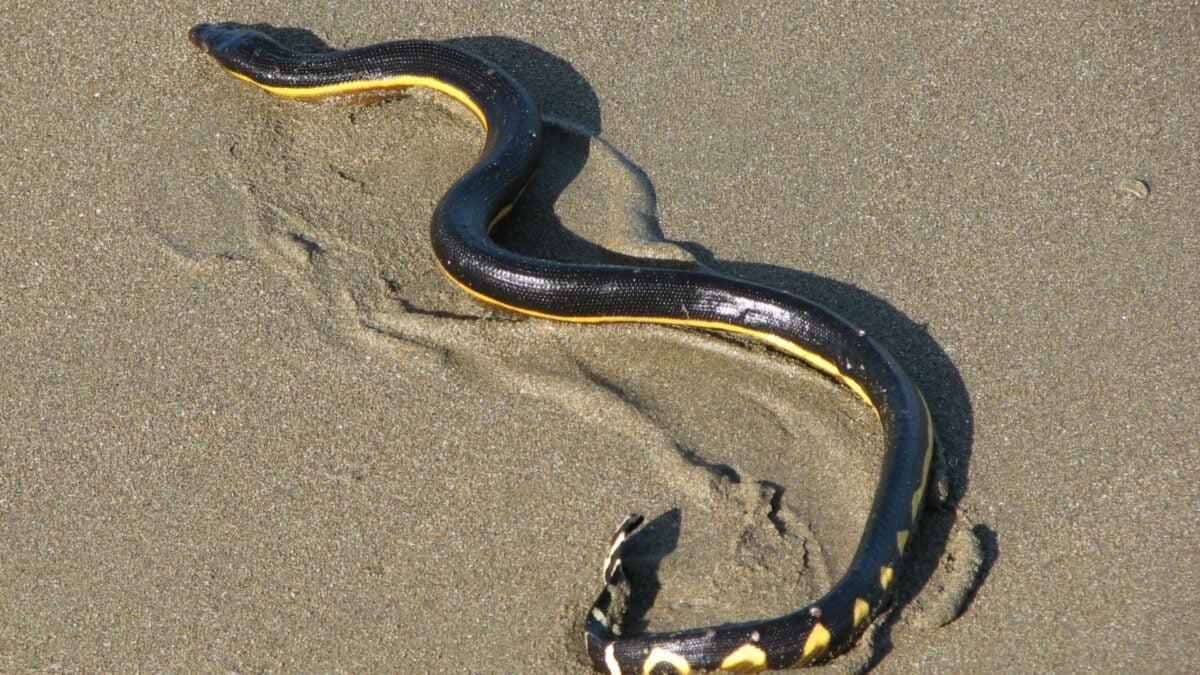
As Pacific temperatures rise, animals usually deterred by California's chilly waters are making an appearance.
Here's a market: Yes or no, is Polymarket capable of shame?
Hope you aren't sick of seeing Christopher Nolan movies on premium screens, because 'The Prestige' is joining the IMAX party.
DJI’s Osmo Pocket 3 is a big upgrade from your phone’s video quality. | Image: The Verge If you’re the kind of person who likes to document everything, either for professional and/or personal reasons, and your phone’s camera isn’t cutting it, you might be considering a dedicated vlogging camera. The DJI Osmo Pocket 3 is discounted to $395 (usually $499) at a variety of retailers, including Amazon, Best Buy, and B&H Photo. The large 1-inch sensor is mounted to a built-in gimbal that offers smooth, stable movement, letting you take impressive videos of your travels, activities, or daily routine. The built-in screen helps you frame shots and check footage on the go without pulling out your phone. DJI...

Xbox CEO Asha Sharma is planning new rounds of layoffs for sometime this month, November, and January, according to Fortune. In July, as part of an organizational "reset," Sharma announced planned layoffs affecting 3,200 staffers over the course of Microsoft's 2027 fiscal year, including 1,600 cuts at that time, and in September, Microsoft laid off around 260 employees. Sharma's changes have also included letting Double Fine and Compulsion Games become independent again, though Senua developer Ninja Theory may close.
The report also touches on speculation that Xbox may be spun off or sold, and Judson Althoff, the CEO of Microsoft's commerci …
Read the full story at The Verge.

The report also touches on speculation that Xbox may be spun off or sold, and Judson Althoff, the CEO of Microsoft's commerci …
Read the full story at The Verge.
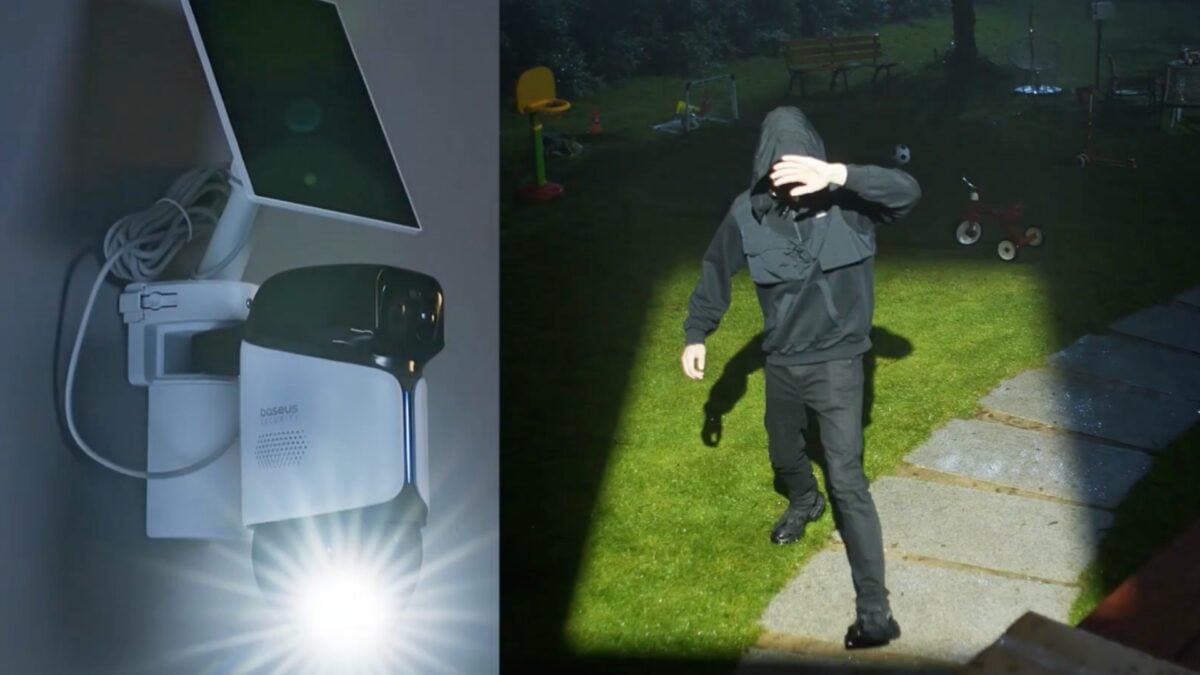
The Baseus PrimeSentinel U2 Pro's motorized spotlight focuses on deterrence by following people as they move outside your home.
The Fire HD 10 offers a sharper, larger screen than its smaller siblings. | Image: Amazon Amazon recently announced it’s phasing out its Fire HD tablets in favor of much pricier Alexa Tablets. While the days of getting an affordable, but good tablet from Amazon seem to be coming to an end, you can still get a fantastic deal on the ad-supported Amazon Fire HD 10. It has dropped to a new low of $72.99 ($82 off) at Amazon. While it’s far from the fastest tablet out there, it’s a solid option for watching movies, reading books, or browsing the web. And, it’ll continue to get security updates.
Amazon Fire HD 10 (2023) Where to Buy: $139.99 $72.99 at Amazon (32GB, with ads)
The Fire HD 10 is one of the nicer...

Amazon Fire HD 10 (2023) Where to Buy: $139.99 $72.99 at Amazon (32GB, with ads)
The Fire HD 10 is one of the nicer...
After announcing plans to introduce its own streaming service last month, JustWatch, a popular guide and search engine for finding things to watch on existing platforms like Disney Plus and Netflix, launched JustWatch TV today. The new streaming service offers an ad-supported free subscription, an ad-free paid subscription, and movie rentals with content from 30 global partners.
The streaming service is accessible through JustWatch's existing mobile apps and its website and is currently available in 12 markets including the US, Canada, France, Italy, Australia, and the UK. Content providers include Bleecker Street, Cineverse, Fremantle, New …
Read the full story at The Verge.
Cosmos 2612 spent several days stalking a U.S.-operated commercial radar-imaging satellite believed to support the Ukrainian military.
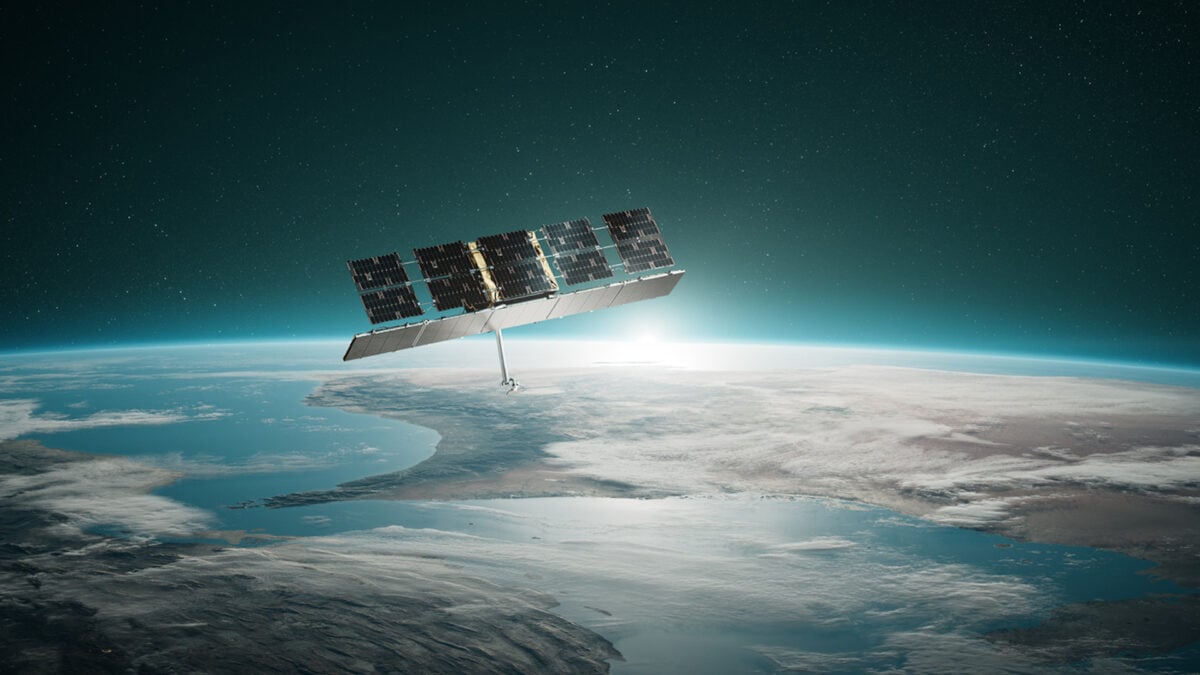
Microsoft is reportedly planning to launch an Xbox "next-generation handheld device" for the holiday season of 2027. The Xbox next-gen console, codename Project Helix, would then launch in the holidays of 2028, according to a new report from Fortune.
The report doesn't make it clear whether the handheld would be made by a manufacturer like Asus, or by Microsoft itself. Xbox teamed up with Asus for its Xbox Ally devices, which ran a modified version of Windows 11 with an Xbox mode enabled. Xbox CEO Asha Sharma has also described Project Helix as a "family of devices," suggesting that Microsoft's next Xbox console may not be just one piece of …
Read the full story at The Verge.
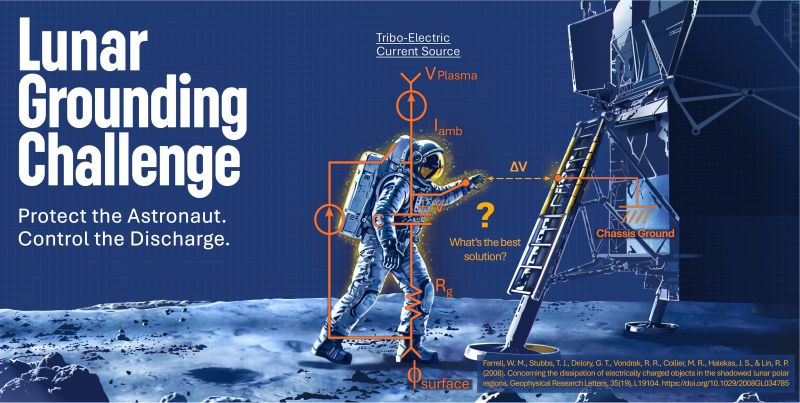
One could make a joke about how an astronaut walking on the lunar surface is rather akin to a cat walking on the carpet in the living room, but out in space the resulting triboelectric discharge can do a lot more damage than just some stinging fingers and a bemused looking cat.
The problem that NASA and other space agencies are dealing with is that the charge that builds up on a lunar-walking astronaut is very hard to equalize with something like a lunar lander. For this reason they have now set up the Lunar Grounding Challenge to consult the public whilst dangling $150,000 of rewards in front of anyone ready to pounce with a good idea.
Here on Earth we got many ways in which we can get rid of such an unwanted...
The problem that NASA and other space agencies are dealing with is that the charge that builds up on a lunar-walking astronaut is very hard to equalize with something like a lunar lander. For this reason they have now set up the Lunar Grounding Challenge to consult the public whilst dangling $150,000 of rewards in front of anyone ready to pounce with a good idea.
Here on Earth we got many ways in which we can get rid of such an unwanted...
Soucieux des répercussions du conflit au Moyen-Orient sur l’approvisionnement énergétique, Londres va déployer des avions de combat dans le royaume pour des missions « défensives ». Un déploiement qui prolonge une alliance militaire ancienne avec Riyad.
New data suggest that a quarter of American servicemen may have low testosterone. That doesn’t mean what Pete Hegseth thinks it does.

A Paris, Lyon, Bordeaux et Nice, des couvre-feux ont été annoncés dans certains quartiers. Le premier secrétaire du Parti socialiste, Olivier Faure, participera jeudi après-midi à la réunion organisée à Matignon par le premier ministre.
TikTok and other sites were told to curb protest footage and AI-altered images, while online retailers like Vinted and eBay reportedly signed an agreement stop looted goods from flooding resale sites.

De l’autre côté des Alpes aussi, le week-end des 17 et 18 octobre a été caractérisé par d’importants débordements, notamment de la part de jeunes manifestants. Quels points communs et quelles divergences avec ce qui se passe en France ? Le correspondant à Paris du quotidien turinois “La Stampa”, Danilo Ceccarelli, apporte des éléments de réponses.
Un adjoint au maire de Saijo, dans l’ouest du Japon, est mort lors d’une fête traditionnelle, le 17 octobre, écrasé par un char lors d’une procession. Deux personnes étaient mortes la semaine précédente dans des accidents survenus lors de fêtes similaires. La presse nippone clame la nécessité de mettre en place des mesures de sécurité.
Une semaine après leur succès en Ligue des champions sur la pelouse de Manchester City, les Parisiens reçoivent, mardi au Parc des Princes, une formation catalane guidée par l’étincelant Lamine Yamal.
The Canadian province has voted overwhelmingly to remain part of Canada, though deep political divisions endure.

Rob Jetten était déjà le plus jeune Premier ministre qu’aient connu les Pays-Bas, il sera bientôt le premier à devenir père pendant son mandat, et le premier à avoir recours à une mère porteuse. Alors que le pays, réputé très ouvert, subit une montée de l’homophobie, l’annonce de cette paternité prochaine ne saurait être une question strictement privée, souligne la presse néerlandaise.
A une semaine des élections législatives du 27 octobre, les listes d’extrême droite font de la surenchère face au Likoud. Fragilisé par le traumatisme du 7-Octobre et aspiré par ses concurrents plus radicaux, le parti du premier ministre, Benyamin Nétanyahou, pourrait perdre un tiers de ses 32 sièges à la Knesset.
Retrouvez en vidéo la conférence donnée le 15 octobre 2026 par Jean Radvanyi, professeur émérite à l’INALCO et intitulée :
« Caucase, éternel carrefour disputé des empires »
Jean Radvanyi, professeur émérite à l’INALCO

« Caucase, éternel carrefour disputé des empires »
Jean Radvanyi, professeur émérite à l’INALCO
Une forte majorité des électeurs de l’Alberta ont choisi par voie référendaire le 19 octobre de demeurer au sein de la confédération canadienne, infligeant un camouflet aux séparatistes. Mais ces derniers poursuivent leur croisade pour l’indépendance de leur province enclavée de l’ouest du pays.
I’m obsessed with sleep data, but I don’t love wearing a smartwatch to bed. Can the Hatch Sleep Clock give me the best of both worlds at an affordable price?

« Route 66, pouls de l’Amérique » (1/6). Pour les 100 ans de l’itinéraire emblématique, « Le Monde » part, à la veille des midterms, à la rencontre de ceux qui vivent le long de son tracé, au départ de Chicago. Toujours fortement liée à Barack Obama, la ville mise désormais sur l’informatique quantique pour revitaliser un quartier populaire en souffrance.
Au cours d’une expérience répétée à plusieurs reprises, un agent d’IA laissé seul dans un environnement virtuel s’est mis à dessiner sur le sol, à jongler, à inventer une sorte de basket-ball. Mais s’amusent-ils vraiment ?
Coral bleaching is a major problem for ocean ecosystems as the ocean gets warmer. Researchers at Stanford have found a new method for regenerating bleached corals.
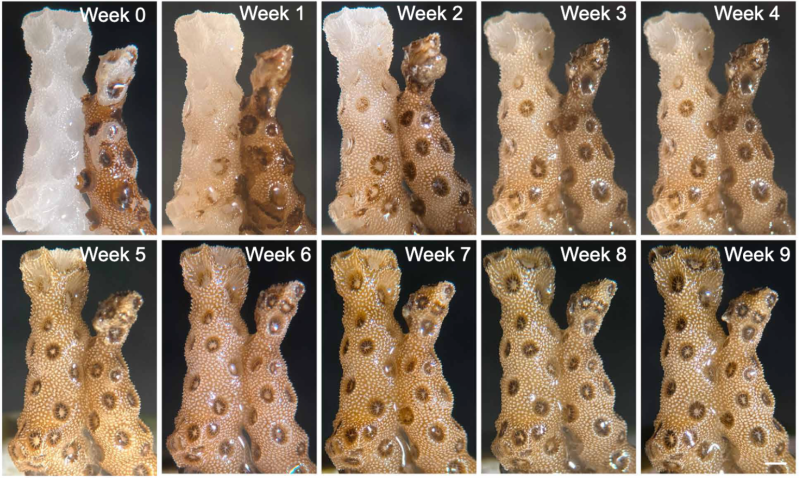
Scientists working on coral found that when they had a bleached and healthy example accidentally touching in the lab, the symbionts from the healthy coral that make its food were able to spread to the bleached coral, reviving it in a matter of weeks. Contact was only required for one week, although three days was sufficient in a few cases. The effect only seems to work with corals of the same genet as the healthy corals of other genets just take over the bleached coral antagonistically.
This is particularly exciting, as areas where not all coral has...
Scientists working on coral found that when they had a bleached and healthy example accidentally touching in the lab, the symbionts from the healthy coral that make its food were able to spread to the bleached coral, reviving it in a matter of weeks. Contact was only required for one week, although three days was sufficient in a few cases. The effect only seems to work with corals of the same genet as the healthy corals of other genets just take over the bleached coral antagonistically.
This is particularly exciting, as areas where not all coral has...
x
The post Los viejos y sombríos tiempos appeared first on Human Progress.

The post Los viejos y sombríos tiempos appeared first on Human Progress.
TRIBUNE // Nous avons obtenu la démocratie parce qu’on ne pouvait pas se passer de nous. Que se passera-t-il quand l’intelligence artificielle le permettra ? Antoine Brachet, directeur associé de bluenove et fondateur du mouvement Bright Mirror, voit dans le lien entre les gens notre dernier levier de pouvoir.

Hysteria over the agent's appearance in a 7,500-person group reveals that internet experts have outdated notions of privacy.

Summary: For most of history, slow, costly, and dangerous travel kept communities isolated and left them vulnerable. Modern transportation has expanded trade, improved access to food and medicine, and made distant places accessible to ordinary people. Despite everyday delays and frustrations, this extraordinary freedom of movement—and the ingenuity that made it possible—deserves our awe. Whether stuck in slow-moving traffic, coping with a flight delay, or sitting motionless in a metro car because of an unexpected obstruction on the tracks, it can be easy to feel frustrated that transportation is still fraught with such annoyances. But stepping back to consider the broader story of transportation progress...
A drawing that riffs on the latest news and happenings.

Caméras piratées : les risques physiques et informatiques exploités par des pirates Russes repérés par zataz.

France's second city saw some of the worst violence as chaos gripped the country on Saturday.

Arnaque Netflix sur TikTok : six mois pour 1 €, des acteurs en appât et vos données en danger. Alerte ZATAZ.

Brendan Nugent's family say they have known Helen Haines, who remains in a critical condition, for more than 20 years.

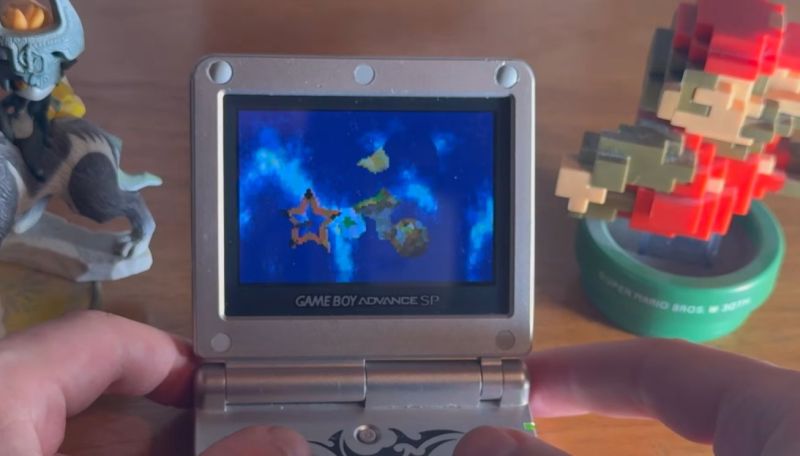
Joining the ranks of fresh backported Nintendo games is Super Mario Galaxy for the Nintendo Game Boy Advance (GBA), courtesy of [Tobias Friedly], AKA [Tobi]. In a recent video he announces the release of this game, along with the release of the source code of the engine and all the game’s code in a GitHub project.
Naturally none of the original Wii game’s assets are provided to appease Nintendo’s vicious lawyers, so you’re expected to bring your own super-legally acquired ISO image or equivalent to fill in these blanks when you build your ROM for the GBA.
This is a mostly complete port, even integrating the star pointer despite the GBA’s limited number of controls compared to the Wii. In some...
Naturally none of the original Wii game’s assets are provided to appease Nintendo’s vicious lawyers, so you’re expected to bring your own super-legally acquired ISO image or equivalent to fill in these blanks when you build your ROM for the GBA.
This is a mostly complete port, even integrating the star pointer despite the GBA’s limited number of controls compared to the Wii. In some...
The Sony ULT Tower 7 is one of our top party speaker picks and is at its lowest-ever price. Grab this or one of its sibling models before your next fete.

To understand how Elon’s new car hops, glides, and sticks upside down, we need to talk about friction and force.

In an L.A. criminal court, new details emerge about the mysterious couple who collected more than twenty babies through surrogacy.

People make a big deal about the hundred and one Dalmatians, and how they were saved from Cruella de Vil, but rarely do you hear about the hundred-and-second Dalmatian.

Scratchers that aren’t total eyesores, toys your feline friend might play with at least once (before fixating on the packaging), books and accessories for cat-obsessed humans, and some ideas for dog people, too.

Les débordements en marge des mobilisations du 17 octobre représentent une spectaculaire défaillance pour l’Etat. Pourtant, la loi prévoit de nombreuses dispositions, qui n’ont pas toutes été respectées.
Last month, Magistrate Judge Thomas Hixson ordered Meta to hand over the command histories of the servers it used to torrent pirated books.
These logs would presumably reveal how Meta’s torrent clients were set up, including any changes to their upload settings.
The order is one of many discovery battles in the lawsuits over Meta’s use of shadow libraries. In the class action filed by authors including Richard Kadrey and Sarah Silverman, the court already ruled that training AI models on the books was fair use. That left the BitTorrent claims as the last live part of that case.
The server logs could reveal what happened on Meta’s machines. However, publisher Entrepreneur Media also wants to know who...
These logs would presumably reveal how Meta’s torrent clients were set up, including any changes to their upload settings.
The order is one of many discovery battles in the lawsuits over Meta’s use of shadow libraries. In the class action filed by authors including Richard Kadrey and Sarah Silverman, the court already ruled that training AI models on the books was fair use. That left the BitTorrent claims as the last live part of that case.
The server logs could reveal what happened on Meta’s machines. However, publisher Entrepreneur Media also wants to know who...
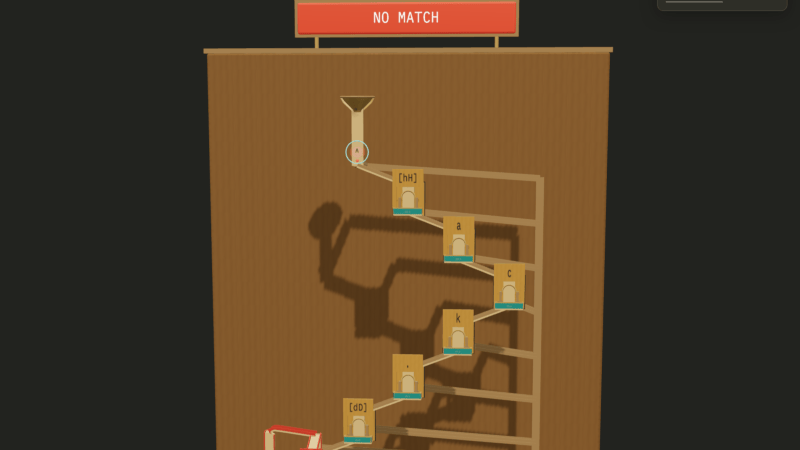
If you are one of those people who visualize things physically better than in the abstract, then Regex Marble Run by [bottomless] might be for you. You enter a test expression and a string, and the site generates a virtual marble machine that lets you see the regular expression pick apart the string in a physical way.
Click this link, and you’ll see the regular expression “^[hH]ack.[dD][^0-9]*$” which, if you aren’t a regular expression user, might seem a bit cryptic. However, it is fairly simple if you take it bit-by-bit.
The caret character tells it to match the start of the string. So “^dog” will match “dog” and “dog food” but won’t match “food for a dog.” The following bit...
Click this link, and you’ll see the regular expression “^[hH]ack.[dD][^0-9]*$” which, if you aren’t a regular expression user, might seem a bit cryptic. However, it is fairly simple if you take it bit-by-bit.
The caret character tells it to match the start of the string. So “^dog” will match “dog” and “dog food” but won’t match “food for a dog.” The following bit...
Il y a quelques jours, durant la conférence Hexacon à Paris, un chercheur nommé Quentin Kaiser a rendu publique une faille de sécurité qui traîne depuis au moins 2010 dans la fonction WPS de Broadcom. Je dis "qui traine" au présent parce qu'elle n'est toujours pas patchée évidemment. Alors si vous ne savez pas ce qu'est WPS, c'est une fonctionnalité qui permet de connecter un appareil au WiFi sans avoir taper la clé.
Cela veut dire que quelqu'un à portée du réseau sans fil peut faire exécuter son propre code à une box ou à un point d'accès, sans avoir à connaître la clé du réseau et sans même mener un enrôlement WPS jusqu'au bout.
Son exploit, il l'a filmé sur deux box belges. Chez...
Cela veut dire que quelqu'un à portée du réseau sans fil peut faire exécuter son propre code à une box ou à un point d'accès, sans avoir à connaître la clé du réseau et sans même mener un enrôlement WPS jusqu'au bout.
Son exploit, il l'a filmé sur deux box belges. Chez...

Les cartes Memory Stick Duo de 64 Go qu’on peut trouver en ligne (comme ici) m’intriguaient depuis un moment : Sony n’a jamais proposé cette capacité, et les Memory Stick Pro ne peuvent normalement pas dépasser 32 Go. Du coup, j’en ai acheté une. Un peu de théorie : les premières Memory Stick ont une capacité maximale de 128 Mo (256 Mo en trichant). La seconde génération, les Memory Stick Pro, peuvent atteindre 32 Go (un peu comme les SDHC). Vers la fin de la vie des Memory Stick, en 2009, Sony a annoncé les Memory Stick XC. Le principe est le même que pour les cartes SDXC : une capacité de 2 To au maximum et un formatage par défaut en exFAT. Mais en pratique, Sony n’a pas réellement...

La Disquette , j'sais pas si vous êtes déjà tombés dessus, mais c'est un site qui propose chaque semaine un ancien jeu PC Windows jouable gratuitement durant sept jours, sans rien installer. Et cette semaine, et jusqu'au lundi 26 octobre, c'est Grand Theft Auto 2, le Rockstar de 1999. Et ensuite, ce sera Counter-Strike 1.6 à partir du 26, puis Crimson Skies le 2 novembre.
Vous l'aurez compris, le jeu ne tourne pas chez vous puisqu'il s'exécute sur les serveurs du site et déboule en streaming vidéo H.264 avec le son via WebSocket, tout ça décodé par votre navigateur. Du cloud gaming quoi mais pour les vieux jeux. Même GoG n'y avait pas pensé !!
Votre clavier AZERTY est bien sûr pris en charge, la...
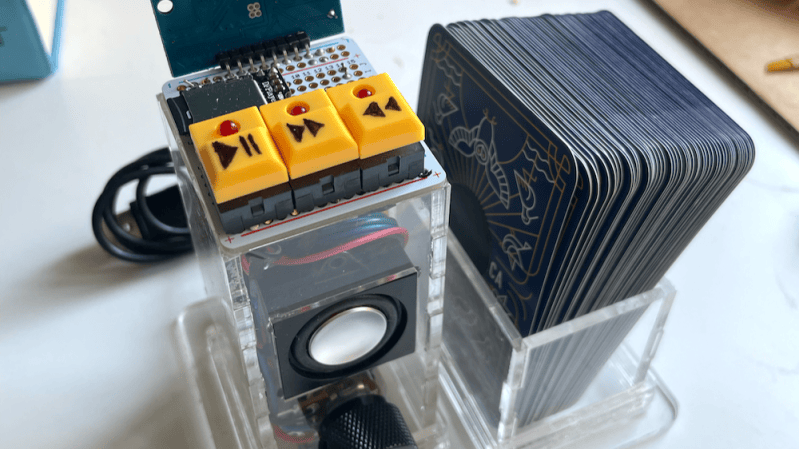
All [Hannah Robertson]’s Birduino needs is for one to tap an NFC-enabled card to the reader, and the device plays one of the vocalizations associated with the bird shown on the card. It ties together a few different components into a whole, and acts as a good reference design for similar work. There are a few time-saving construction tips worth keeping in mind, too.
The major components are an Arduino Nano, an RC522 RFID reader, and an MP3 player module. Using hardware modules and breakout boards means simpler wiring and being able to take advantage of existing libraries and sample code. There are also a few other things in this build that avoid re-inventing the wheel.
A deck of bird cards plus a roll of NFC...
The major components are an Arduino Nano, an RC522 RFID reader, and an MP3 player module. Using hardware modules and breakout boards means simpler wiring and being able to take advantage of existing libraries and sample code. There are also a few other things in this build that avoid re-inventing the wheel.
A deck of bird cards plus a roll of NFC...
Nikola automatically adds the date of publication and updates to blog posts, but most templates do not do the same for pages.
I use static pages for things like policies and I wanted them to be able to show when a policy was last updated.
This post describes adjusting a Nikola theme to show publication dates and to automatically append a list of dates that the page was changed. Installing the page template
We need to copy the page template into our theme:
nikola theme -c page.tmpl Having done this, though, I found that my theme reuses the story template:
cat themes/btasker/templates/page.tmpl So I needed to copy that in instead
rm themes/bootblog4-btasker/templates/page.tmpl nikola theme -c story.tmpl...
“Quantum computers promise exponential computational power by processing many possibilities simultaneously. But the machines we have today are still far from this ideal. For one, their bits, called qubits, are prone to frequent errors, and as a result, quantum computers are limited for now. To overcome errors, the machines need to tap into so-called magic states—and scientists at Google Research think their quantum chip could help get them there. In a new study published today in Science, the researchers show how to supply magic states more cheaply using a gardening-inspired technique called cultivation. The standard recipe to make magic states is called distillation, and it creates fewer, more accurate...
“Vietnam and four European countries signed a free trade agreement in Hanoi on Sunday. The deal was announced by the governments of Vietnam and Norway. Vietnam's Trade Ministry said it signed the deal with the European Free Trade Association (EFTA), which is made up Norway, Switzerland, Iceland and Liechtenstein… The agreement between Vietnam, which is Southeast Asia's fastest-growing economy, and the European Free Trade Association (EFTA) waives or reduces customs duties, including on imports of industrial, fish and agricultural products.” From DW.
The post Vietnam Signs Free Trade Deal With EFTA appeared first on Human Progress.
The post Vietnam Signs Free Trade Deal With EFTA appeared first on Human Progress.